Mi parte
Contribuí a la definición del producto, la landing y la UX de evidencia revisable del prototipo del equipo de cuatro personas.
Platanus Hack 26, seguridad de IA
Controles de políticas del repositorio que se ejecutan antes de que un agente modifique código o haga un commit.
Contribuí a la definición del producto, la landing y la UX de evidencia revisable del prototipo del equipo de cuatro personas.
Ejecutar controles locales deterministas de forma rápida y reservar la revisión más lenta con un modelo para las decisiones ambiguas.
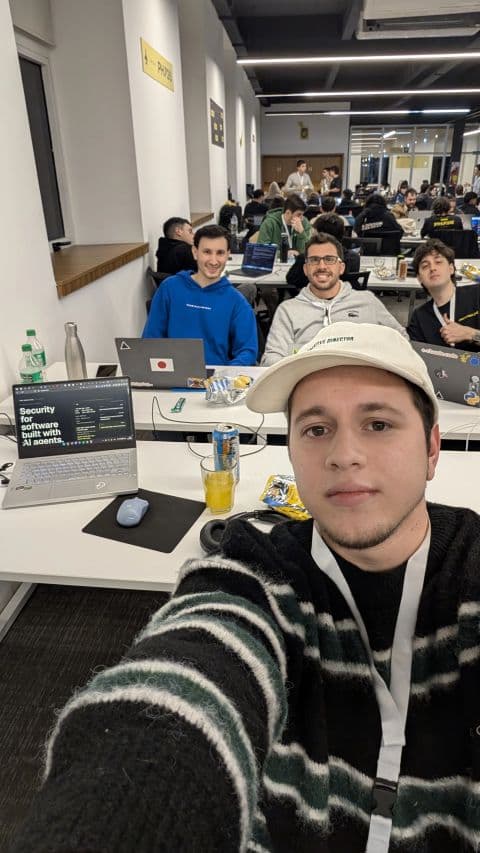
Repositorio público, página del proyecto en Platanus, foto del equipo y fotos de contexto del evento identificadas con precisión.
Un hook previo a la acción clasifica la acción de herramienta solicitada, evalúa la política determinista del repositorio, devuelve permitir, revisar o bloquear, y agrega un evento de auditoría con datos sensibles ocultos y con detección de manipulaciones.
Los agentes de código pueden instalar paquetes, editar archivos y ejecutar comandos rápidamente. yieldOS intercepta esas acciones y las verifica contra la política del repositorio.
Los hooks de Claude Code y los hooks de Git ejecutan controles para detectar secretos, autorizaciones faltantes y cambios inseguros. La mayoría de los controles usa reglas locales y devuelve evidencia revisable.
El equipo de cuatro personas produjo el prototipo en 36 horas y publicó el código.